Создание зоны обратного просмотра
Для создания зоны обратного просмотра используется мастер, который последовательно ведет пользователя по процессу настройки параметров зоны, сопровождая каждый шаг подробными инструкциями.
Чтобы создать зону обратного просмотра с помощью мастера:
-
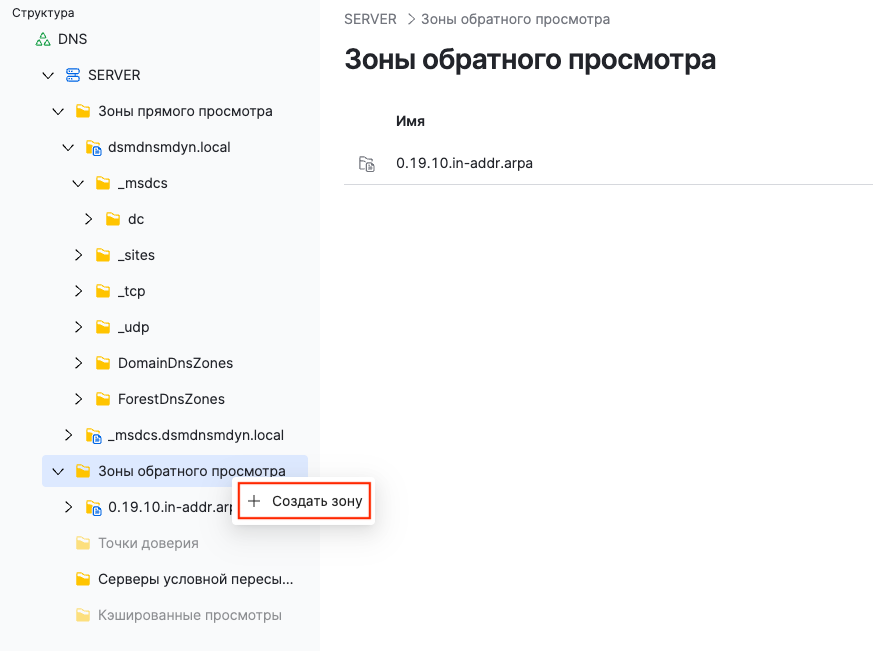
В дереве на панели навигации щелкните правой кнопкой по контейнеру Зоны обратного просмотра и выберите Создать зону.
-
На первом шаге укажите тип зоны:
-
Основная зона — авторитетная зона, хранящая все DNS-записи и подлежащая репликации между контроллерами домена; используется для преобразования IP-адресов в DNS-имена в собственном домене;
-
Зона-заглушка — неавторитетная зона, содержащая только NS- и SOA-записи; используется для перенаправления запросов обратного просмотра к внешним DNS-серверам.
-
-
На втором шаге укажите область репликации:
-
Для всех DNS-серверов, работающих на контроллерах домена в этом лесу — репликация между всеми контроллерами домена в лесу Active Directory;
-
Для всех DNS-серверов, работающих на контроллерах домена в этом домене — репликация только внутри текущего домена;
-
Для всех контроллеров домена в этом домене (для совместимости с Windows 2000) — устаревший режим, совместимый с Windows 2000.
Для зоны-заглушки репликация недоступна, так как она не хранит полные данные. -
-
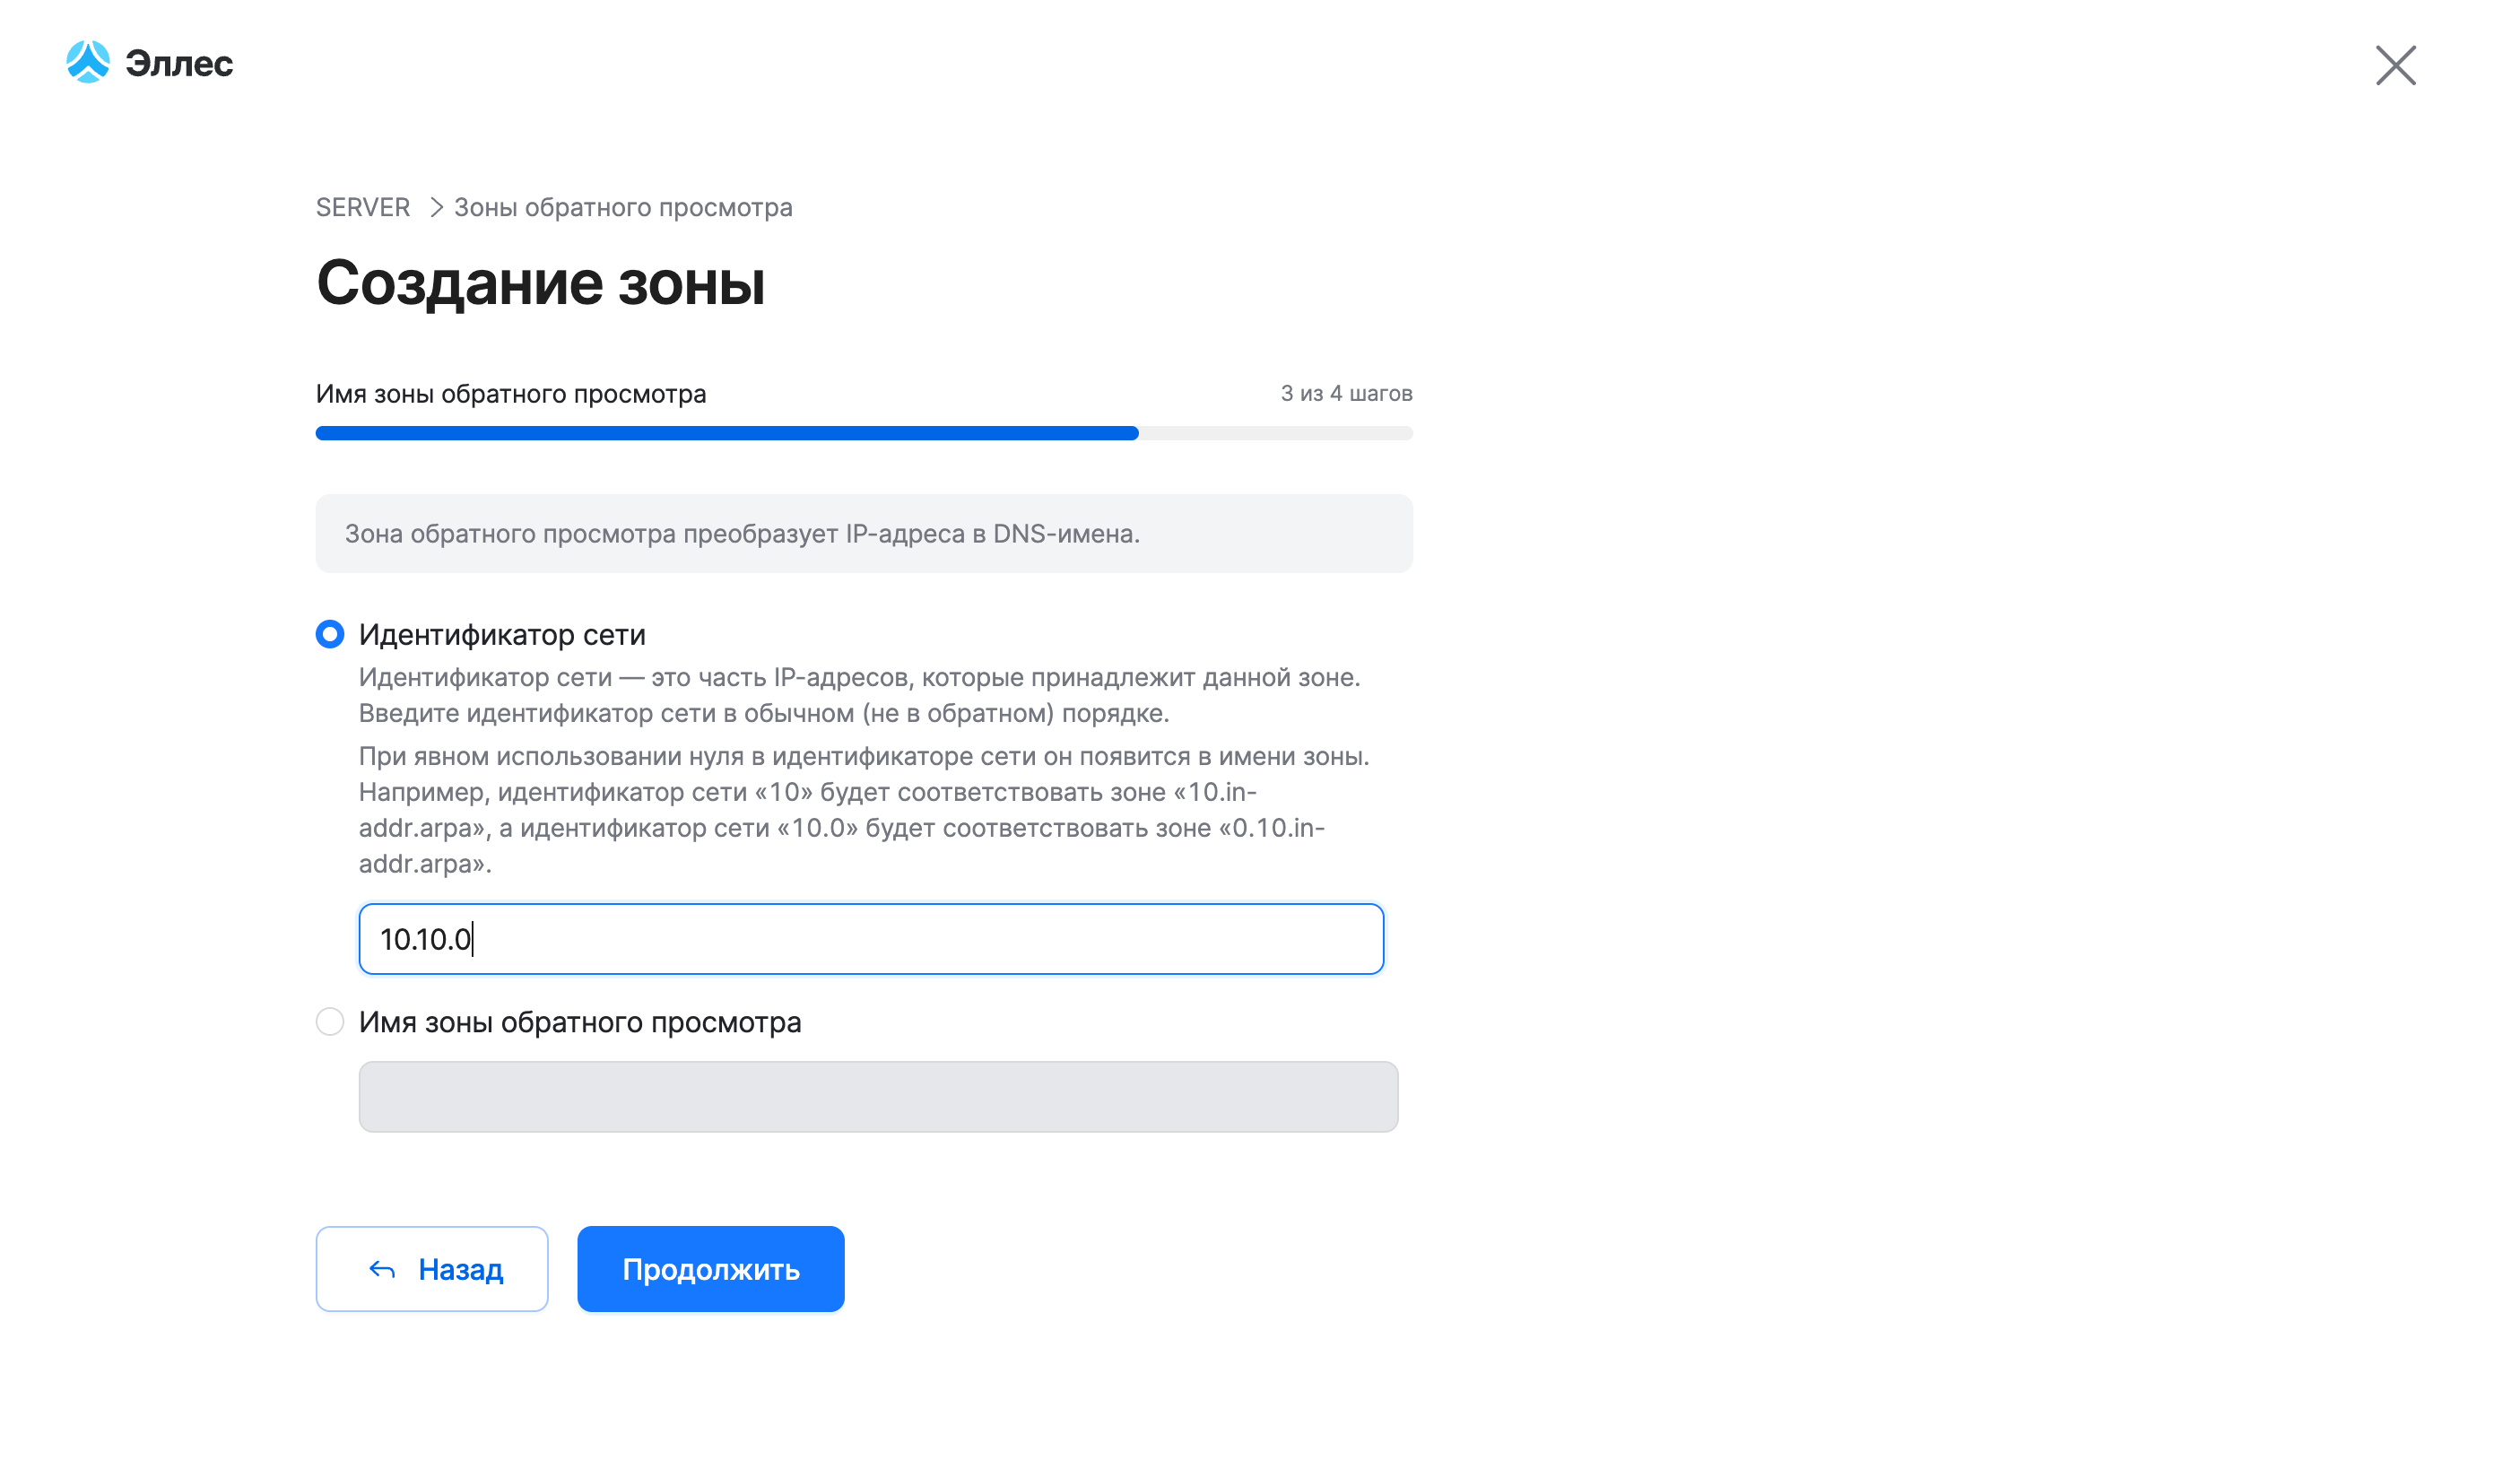
На третьем шаге укажите идентификатор сети или имя зоны:
-
Идентификатор сети — введите часть IP-адреса в обычном порядке (например,
10.10.1); введенное значение автоматически преобразуется в имя зоны обратного просмотра в форматеx.y.z.in-addr.arpa, где x, y, z — октеты в обратном порядке; -
Имя зоны обратного просмотра — введите полное имя зоны в формате
x.y.z.in-addr.arpa(например,1.10.10.in-addr.arpa); имя должно соответствовать RFC 952/1123: не содержать пробелов, специальных символов, не начинаться и не заканчиваться точкой, не иметь более одной точки подряд; длина каждого октета ≤ 63, полное имя ≤ 255 символов.
При использовании идентификатора сети ноль вводится явно — например, 10.0создает зону0.10.in-addr.arpa. Использование имени зоны требует соблюдения формата обратного порядка октетов. -
-
На четвертом шаге настройте параметры зоны:
-
для основной зоны выберите режим динамических обновлений:
-
Разрешить только безопасные динамические обновления (рекомендовано) — обновления разрешены только для авторизованных клиентов (Kerberos/DNSSEC); доступно только для зон, интегрированных с Active Directory;
-
Разрешить любые динамические обновления — любые клиенты могут изменять записи (не рекомендуется из-за риска неавторизованного вмешательства);
-
Запретить динамические обновления — все изменения вносятся вручную (подходит для статических сред);
-
-
для зоны-заглушки укажите IP-адреса авторитетных DNS-серверов внешнего домена.
Для добавления IP-адреса нажмите Добавить под списком адресов на странице шага мастера, введите адрес в модальном окне и нажмите кнопку Добавить.
При добавлении автоматически проверяется наличие на целевом сервере:-
зоны с указанным FQDN (в формате
x.y.z.in-addr.arpa); -
A-записи, соответствующей указанному IP-адресу;
-
NS-записи, указывающей на этот IP в разделе
DomainDNSZonesилиForestDNSZones.
Результат проверки отображается в списке с помощью значков с цветовой индикацией.
Для удаления добавленного сервера из списка нажмите в конце строки с данными о нем.
-
-
-
После завершения настройки на четвертом шаге мастера нажмите Создать.
В процессе создания зоны автоматически генерируются записи SOA и NS. PTR-записи для клиентов добавляются при их регистрации в зоне.
Обновлено: