Просмотр информации о зонах доступа
Возможности просмотра зон доступа включают:
Просмотр списка зон доступа
Для просмотра списка зон доступа в меню навигации выберите Настройки > Управление зонами доступа.
В таблице рабочей области отображается список зон доступа. На панели быстрого просмотра отображается информация о первой зоне доступа из списка:
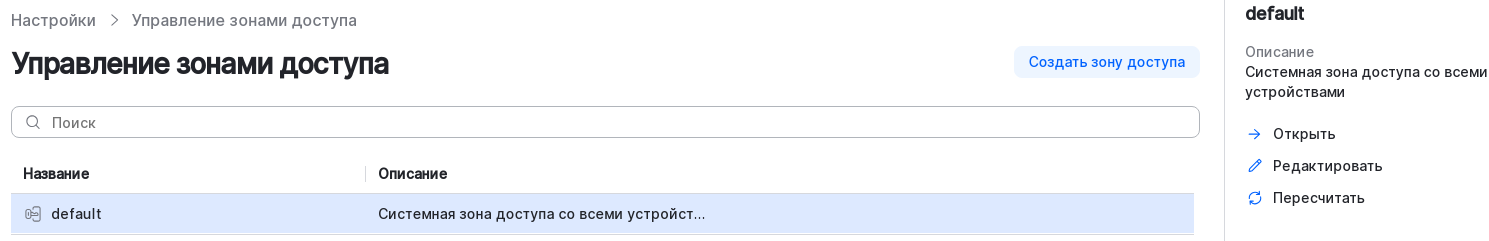
Таблица содержит следующие столбцы:
-
Название — имя зоны доступа;
-
Описание — описание зоны;
-
Пересчет — текущий статус процесса пересчета (
Новая,Запущен,Завершен,Ошибка); -
Запуск — дата и время запуска последнего пересчета (если пересчет запущен);
-
Завершение — дата и время завершения последнего пересчета (если пересчет завершен);
-
Инициатор — инициатор пересчета: имя пользователя (например,
osmax-admin@R549.OSMAX.LOCAL) илиАвтоматический пересчет.
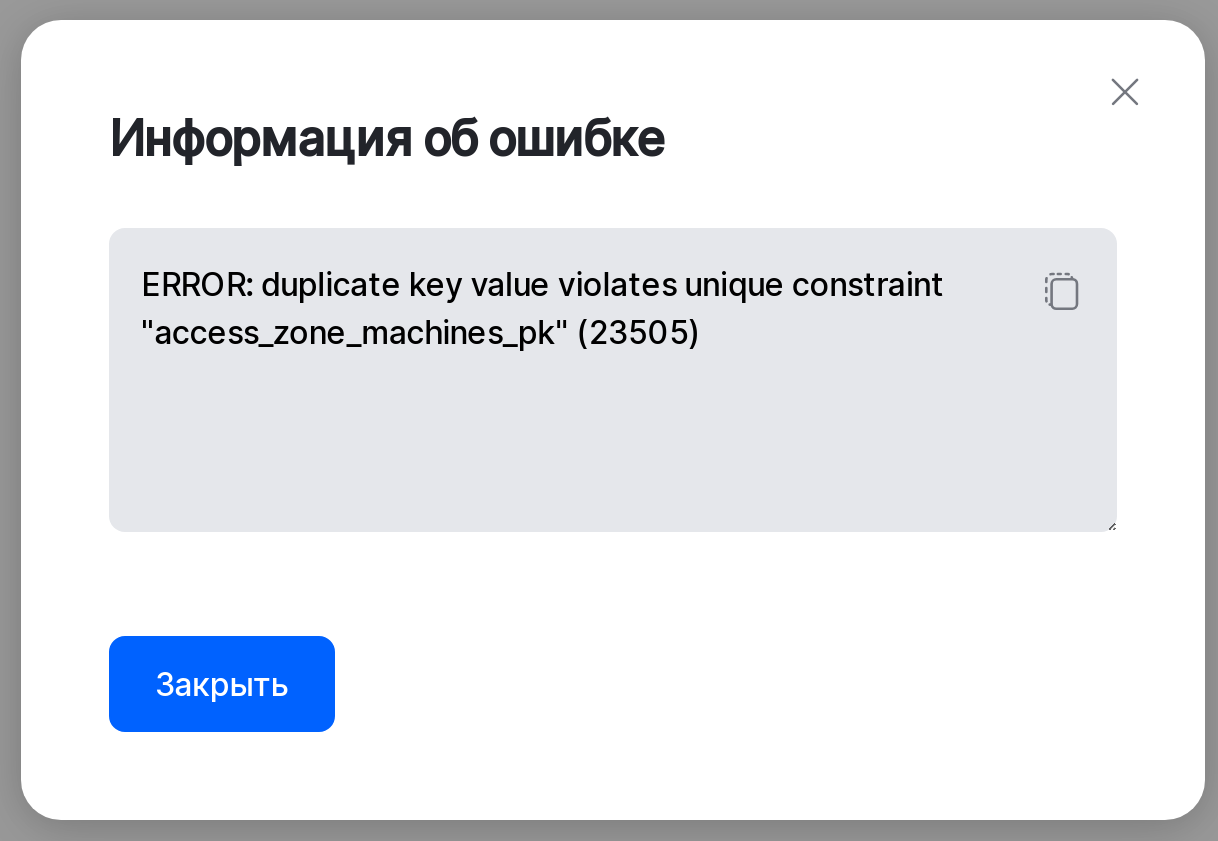
Если статус пересчета — Ошибка, рядом со значением отображается значок  . Нажмите на него, чтобы открыть диалоговое окно с текстом ошибки, который можно скопировать в буфер обмена:
Если статус пересчета — Запущен, в столбце Завершение значение отсутствует.
В таблице доступны стандартные возможности поиска и сортировки.
Просмотр подробной информации о зоне доступа
Для просмотра подробной информации о зоне доступа:
-
В списке зон доступа выберите нужную зону.
-
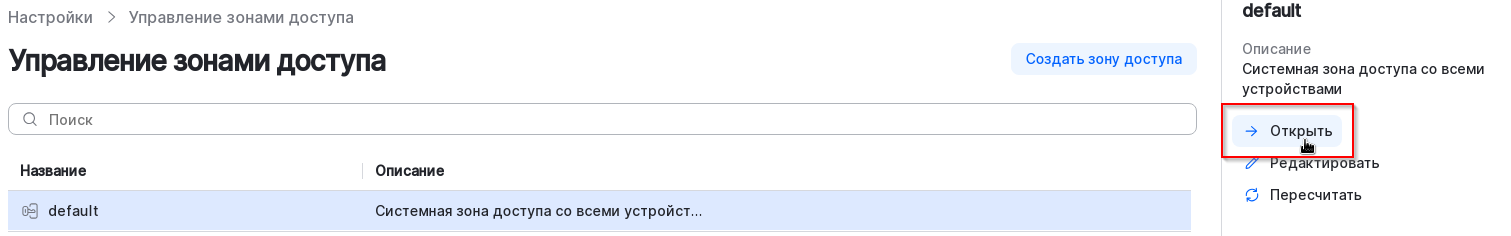
Нажмите Открыть в контекстном меню, дважды щелкните по записи или нажмите Открыть на панели быстрого просмотра:
Отображается страница с подробной информацией о зоне доступа:
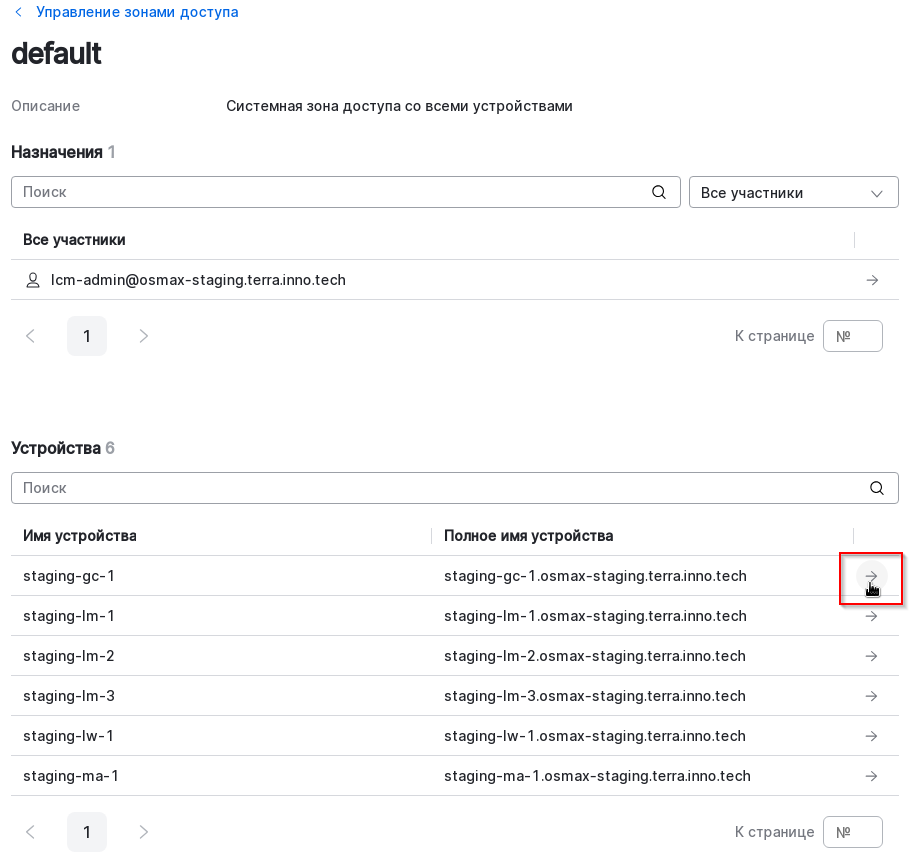
В разделе основных сведений отображаются:
-
описание зоны доступа;
-
информация о пересчете:
-
дата и время запуска последнего пересчета;
-
дата и время завершения последнего пересчета;
-
статус пересчета;
-
инициатор пересчета (пользователь или
Автоматический пересчет).
-
В разделе Ограничения отображаются правила фильтрации устройств в зоне.
Просмотр участников зоны доступа с информацией о правах на удаленный доступ
В разделе Назначения отображается таблица участников зоны доступа со столбцом Удаленный доступ.
Для каждого участника определяется наличие прав на УД по следующему алгоритму:
-
для пользователя проверяются роли, назначенные ему напрямую или посредством членства в группах;
Если хотя бы одна роль имеет
remote_access.access == trueи пользователь не исключен конфигурацией Guacamole, статус —Разрешен. В противном случае —Запрещен. -
для группы проверяются роли, назначенные ей напрямую, а также роли, унаследованные от ее родительских групп.
Если хотя бы одна из этих ролей имеет
remote_access.access == trueи группа не исключена конфигурацией Guacamole, статус —Разрешен. В противном случае —Запрещен.
Группы и пользователи, которые подпадают под фильтры, заданные в файле guacamole.properties (параметры ldap-user-search-filter и ldap-group-search-filter), не учитываются при расчете признака доступности УД. Это означает, что даже если у них есть соответствующие роли, их доступ к УД всегда считается запрещенным в контексте зон доступа.
|
Статус прав на УД обновляется только после успешного пересчета зоны.
В разделе доступен стандартный поиск и фильтр по типу участников: все участники, группы пользователей, пользователи.
Для просмотра информации о пользователе нажмите  в конце строки с записью о нем.
Обновлено: